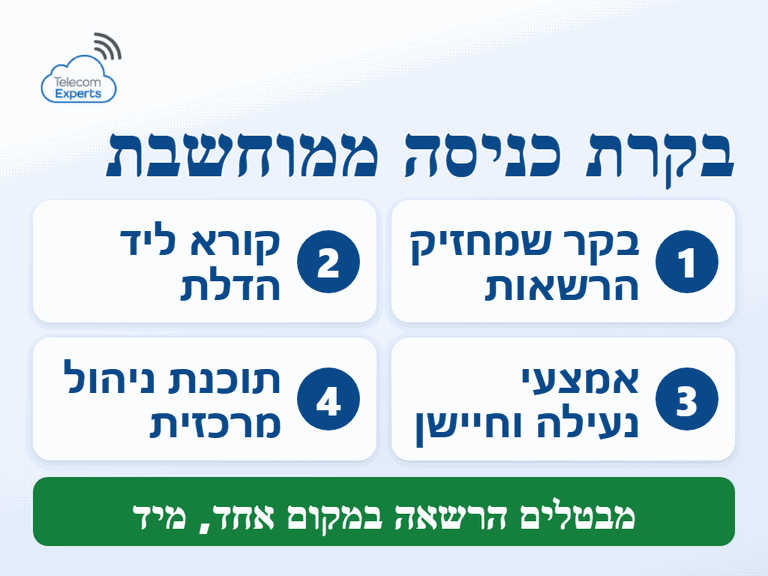
בקרת כניסה ממוחשבת היא מערכת שקובעת מי רשאי לעבור בכל דלת, שער או מחסום, באילו שעות, ומתעדת כל מעבר ביומן אירועים. בניגוד למנעול או לקודן עצמאי, ההרשאות מנוהלות מתוכנה מרכזית: מוסיפים או מבטלים משתמש במקום אחד, והשינוי חל מיד על כל נקודות הכניסה. ב-2026 המערכת נשענת יותר מבעבר על רשת IP, על אמצעי זיהוי בטלפון ועל ניהול מהענן, ולכן התכנון שלה הוא גם תכנון תקשורת.
המדריך מסביר ממה בנויה בקרת כניסה ממוחשבת, אילו שיטות זיהוי קיימות, מה השתנה בתקנים ובטכנולוגיה, מה אומר החוק בישראל על זיהוי ביומטרי, ואיך בוחרים מערכת שמתאימה לעסק.
מהי בקרת כניסה ממוחשבת ובמה היא שונה מקודן או ממנעול?
קודן או מנעול חשמלי עצמאי בודקים דבר אחד: האם הקוד או המפתח נכונים. אין להם מידע על זהות המשתמש, אין הגבלת שעות, ואין יומן מרכזי. כשעובד עוזב, צריך להחליף קוד או לאסוף מפתח.
בבקרת כניסה ממוחשבת לכל משתמש יש זהות במערכת והרשאה מוגדרת: לאילו דלתות, באילו ימים ובאילו שעות. כל ניסיון מעבר, מוצלח או נדחה, נרשם עם זמן ומיקום. כך אפשר לבטל הרשאה ברגע, להפיק דוח של מי נכנס לחדר השרתים בשבוע האחרון, ולקבל התראה על דלת שנשארה פתוחה.
ממה בנויה מערכת בקרת כניסה ממוחשבת?
כל מערכת, קטנה או גדולה, בנויה מאותם רכיבים בסיסיים:
- בקר (Controller): המחשב הקטן שמחליט אם לפתוח. הוא מחזיק את רשימת ההרשאות, ולכן דלת ממשיכה לעבוד גם כשהקשר לשרת נקטע.
- קורא (Reader): הרכיב שליד הדלת, שקולט כרטיס, צ'יפ, טלפון, קוד או מאפיין ביומטרי ומעביר אותו לבקר.
- אמצעי נעילה: מנעול חשמלי, אלקטרומגנט או מנגנון בשער ובמחסום. יש נעילה שנפתחת כשהחשמל נופל (Fail-Safe) ויש נעילה שנשארת נעולה (Fail-Secure), והבחירה תלויה בדלת ובדרישות הבטיחות.
- חיישן דלת ולחצן יציאה: החיישן מדווח אם הדלת נפתחה בכוח או נשארה פתוחה, והלחצן מאפשר יציאה בלי זיהוי.
- תוכנת ניהול: ממשק להגדרת משתמשים, קבוצות, לוחות זמנים, דוחות והתראות, במחשב מקומי או בענן.
- תשתית רשת וחשמל: בקרים וקוראים רבים מחוברים לרשת IP ומקבלים מתח בכבל הרשת עצמו (PoE), עם גיבוי חשמל לשעת תקלה.
בדלתות שהן חלק מנתיב מילוט, סוג הנעילה והשחרור שלה בזמן אזעקת אש צריכים להיקבע יחד עם יועץ הבטיחות של המבנה, ולא רק לפי שיקולי אבטחה.
אילו שיטות זיהוי קיימות בבקרת כניסה ממוחשבת?
שיטת הזיהוי היא ההחלטה שמשפיעה יותר מכל על רמת האבטחה, על הנוחות ועל העלות לאורך זמן. הטבלה מסכמת את האפשרויות העיקריות:
| שיטת זיהוי | מתאימה במיוחד ל | נקודה לבדיקה |
|---|---|---|
| קוד בלוח מקשים | דלת פנימית בסיכון נמוך, או גורם זיהוי שני | קוד עובר מיד ליד, ולכן לבדו אינו מזהה אדם |
| כרטיס או צ'יפ קרבה (RFID) | משרדים ועסקים עם תחלופת עובדים | כרטיסים ישנים בלי הצפנה ניתנים להעתקה |
| טלפון נייד (NFC או Bluetooth) | ארגונים שרוצים הנפקה וביטול מרחוק | תמיכה של הקוראים ושל מערכת הניהול בארנק הדיגיטלי |
| ביומטריה: טביעת אצבע או פנים | אזורים רגישים שבהם צריך לוודא את האדם עצמו | מגבלות חוק הגנת הפרטיות וזיהוי חיות |
| זיהוי לוחית רישוי (LPR) | חניונים ושערי רכב | תאורה, זווית מצלמה וטיפול ברכבי אורחים |
אפשר לשלב שתי שיטות באותה דלת, למשל כרטיס וקוד, כדי לקבל אימות דו-שלבי בכניסה לחדר שרתים. השוואה מעמיקה בין סוגי הכרטיסים והצ'יפים, הפרוטוקולים בין הקורא לבקר ותעודות עובד בטלפון מופיעה במדריך מערכת בקרת כניסה לעסקים: אמצעי זיהוי ובחירת מערכת.
מה השתנה בבקרת כניסה ממוחשבת ב-2026?
שלוש מגמות משנות את התחום בשנים האחרונות, וכדאי להכיר אותן לפני שמחליפים מערכת.
תקן פתוח בין הקורא לבקר
במערכות ותיקות הקורא מתחבר לבקר בממשק Wiegand, שמעביר את מספר הכרטיס בלי הצפנה ובכיוון אחד. הפרוטוקול הפתוח OSDP (Open Supervised Device Protocol) מחליף אותו בתקשורת דו-כיוונית, מפוקחת ומוצפנת, ופורסם כתקן בינלאומי IEC 60839-11-5. בדרישות רכש חדשות מקובל לבקש קוראים ובקרים התומכים ב-OSDP עם ערוץ מאובטח.
תעודת עובד בטלפון ובשעון
תעודות עובד יכולות כבר לשבת בארנק הדיגיטלי של הטלפון ושל השעון החכם, ונפתחות בהצמדה לקורא תומך. בפברואר 2026 פרסם ארגון CSA, שמפתח גם את תקן הבית החכם Matter, את התקן Aliro 1.0, שנועד לאחד את האופן שבו טלפון ושעון מדברים עם קורא או מנעול של יצרנים שונים, ב-NFC, ב-Bluetooth ובטכנולוגיית UWB. בשלב זה מדובר בתקן חדש, וכדאי לשאול כל ספק מה מפת הדרכים שלו לגביו.
ניהול מהענן
יותר ויותר מערכות מוצעות כשירות, בקרת כניסה כשירות (ACaaS, Access Control as a Service): הבקרים נשארים באתר, אבל תוכנת הניהול, העדכונים והגיבוי נמצאים אצל הספק. זה מקל על ארגון עם כמה סניפים, אבל מחייב לבדוק מה קורה כשהאינטרנט נופל ומה קורה לנתונים בסיום המנוי.
האם לבחור בקרת כניסה בענן או שרת מקומי?
מערכת מקומית מתאימה לארגון שרוצה שליטה מלאה בנתונים, שיש לו צוות מערכות מידע, או שעובד בסביבה שבה חיבור החוצה מוגבל. מערכת בענן מתאימה לעסק עם כמה אתרים, למשרד ללא איש מחשוב קבוע, ולמי שרוצה לנהל הרשאות מהטלפון.
בשני המקרים, בקר טוב שומר את ההרשאות אצלו ופותח דלתות גם כשהקשר לשרת או לענן נקטע. זו השאלה הראשונה שצריך לשאול כל ספק, לפני הממשק והדוחות.
באילו מקומות משתמשים בבקרת כניסה ממוחשבת?
במשרדים המערכת מחליפה מפתחות ומגבילה גישה לחדר השרתים, לארכיון ולהנהלת החשבונות. השיקולים הייחודיים למשרד, מדלת הכניסה ועד חדרי הישיבות, מפורטים במדריך בקרת כניסה למשרד.
בחניונים ובשערי רכב משלבים מחסום, קורא לרכב או זיהוי לוחית רישוי, ופתרון לאורחים. בחדרי כושר ובמועדונים המערכת מאמתת מנוי בתוקף ומונעת העברת כרטיס בין אנשים. בבתי מלון יש בדרך כלל שתי שכבות: מנעולי חדרים לאורחים, ובקרת כניסה לעובדים באזורי שירות, מחסנים וחדרים טכניים. במפעלים ובמחסנים לוגיסטיים חשוב לחבר את המערכת לרשימת העובדים והקבלנים כדי שהרשאה תפקע אוטומטית.
מה ההבדל בין בקרת כניסה לשעון נוכחות?
שעון נוכחות רושם מתי עובד התחיל וסיים את יום העבודה, לצורך חישוב שכר. בקרת כניסה מחליטה אם לפתוח דלת, ורושמת כל מעבר בכל נקודה. שתי המערכות נראות דומות מבחוץ, כי שתיהן משתמשות בקורא ובכרטיס, אבל הן עונות על שאלות שונות.
בעסקים רבים מחברים ביניהן: הכניסה הראשונה והיציאה האחרונה בדלת הראשית נשלחות למערכת הנוכחות, והפסקת העסקה במערכת משאבי האנוש מבטלת אוטומטית את הרשאת הכניסה. החיבור חוסך הקמה כפולה של עובדים ומונע מצב שבו עובד שעזב עדיין נכנס למשרד. אם קורא אחד משמש לשתי המטרות ונשען על ביומטריה, חלות עליו גם הנחיות הרשות להגנת הפרטיות לגבי נוכחות עובדים, שמפורטות בפרק הבא.
מה אומר החוק בישראל על בקרת כניסה ביומטרית?
תיקון 13 לחוק הגנת הפרטיות, שנכנס לתוקף ב-14 באוגוסט 2025, מגדיר מזהה ביומטרי המשמש לזיהוי אדם או לאימות זהותו באופן ממוחשב כמידע בעל רגישות מיוחדת, ומעניק לרשות להגנת הפרטיות סמכות להטיל עיצומים כספיים. הפירוט מופיע במדריך הרשות לתיקון 13.
לגבי עובדים, מסמך המדיניות של הרשות בנושא מידע ביומטרי במקום העבודה קובע שהשימוש צריך להיות סביר ומידתי, שהמעסיק צריך לבחון חלופות פוגעניות פחות, ושבהיעדר הסמכה בחוק אסור לחייב עובד למסור מידע ביומטרי בלי הסכמתו. הרשות ממליצה לאפשר לעובדים לבחור בין אמצעי ביומטרי לאמצעי שאינו ביומטרי, ומציינת כחלופה עדיפה שמירה של התבנית בכרטיס חכם שבידי העובד במקום במאגר מרכזי.
המשמעות המעשית: לפני שבוחרים טביעת אצבע או זיהוי פנים, צריך לנמק למה כרטיס או טלפון אינם מספיקים, לתכנן חלופה למי שמסרב, ולהגדיר היכן נשמרות התבניות. ההבדלים בין השיטות הביומטריות ודרישות זיהוי החיות מוסברים במדריך בקרת כניסה עם זיהוי פנים. מומלץ לקבל ייעוץ משפטי לפני הפעלה.
איך משלבים בקרת כניסה עם אינטרקום, מצלמות ומרכזיה?
מערכת שעומדת לבד פותרת רק חלק מהבעיה. אורח שמגיע לדלת צריך לדבר עם מישהו, ומישהו צריך לראות אותו ולפתוח מרחוק. כשהאינטרקום מבוסס SIP, הוא נרשם למרכזיה כמו שלוחה רגילה: הקריאה מגיעה לטלפון במשרד או לאפליקציה בנייד, ומשם אפשר לפתוח את הדלת. כשמצלמה מקושרת לבקר, כל אירוע של כניסה נדחית או דלת שנפרצה מקבל קטע וידאו צמוד.
השילוב הזה הוא בעיקר עבודת רשת: הפרדת הרכיבים ברשת וירטואלית נפרדת (VLAN), תקציב הספק במתגי ה-PoE, וחוקים בחומת האש שמאפשרים גישה מרחוק בלי לחשוף את הבקרים לאינטרנט. הפירוט הטכני מופיע במדריך אינטרקום ובקרת כניסה במערכת משולבת.
איך בוחרים מערכת בקרת כניסה ממוחשבת לעסק?
הבחירה מתחילה בצרכים ולא בקטלוג. סדר העבודה שמונע טעויות יקרות:
- מיפוי: רשימה של כל הדלתות, השערים והמחסומים, מה רמת הרגישות של כל אחד, ואילו קבוצות משתמשים עוברות בו.
- שיטת זיהוי לכל דלת: כרטיס, טלפון, ביומטריה או שילוב, בהתאם לסיכון ולמגבלות הפרטיות.
- תקנים פתוחים: OSDP בין הקורא לבקר, ממשק תכנות (API) לחיבור למערכת הנוכחות ולמשאבי אנוש, ויכולת לייצא את הנתונים.
- עמידות: מה קורה בהפסקת חשמל, בניתוק אינטרנט ובתקלת שרת.
- אבטחת מידע: עדכוני קושחה, הצפנה, הרשאות מנהלים ואימות דו-שלבי לממשק הניהול.
- שירות: מי מתחזק, תוך כמה זמן מגיעים לתקלה, ומי מנהל את ההרשאות ביום-יום.
טלקום אקספרט מלווה את החלק התקשורתי של הפרויקט: תכנון הרשת, ה-PoE וההפרדה, וחיבור האינטרקום והבקרה למרכזיה. לייעוץ ותכנון: 077-8123111.